Shadow AI : 6 signaux que vos équipes utilisent déjà des outils non validés
Par Delos Intelligence — 2026-10-29
L'usage d'outils IA non validés révèle souvent un besoin non satisfait, pas une mauvaise intention. Repérez six signaux et proposez un cadre plus sûr.
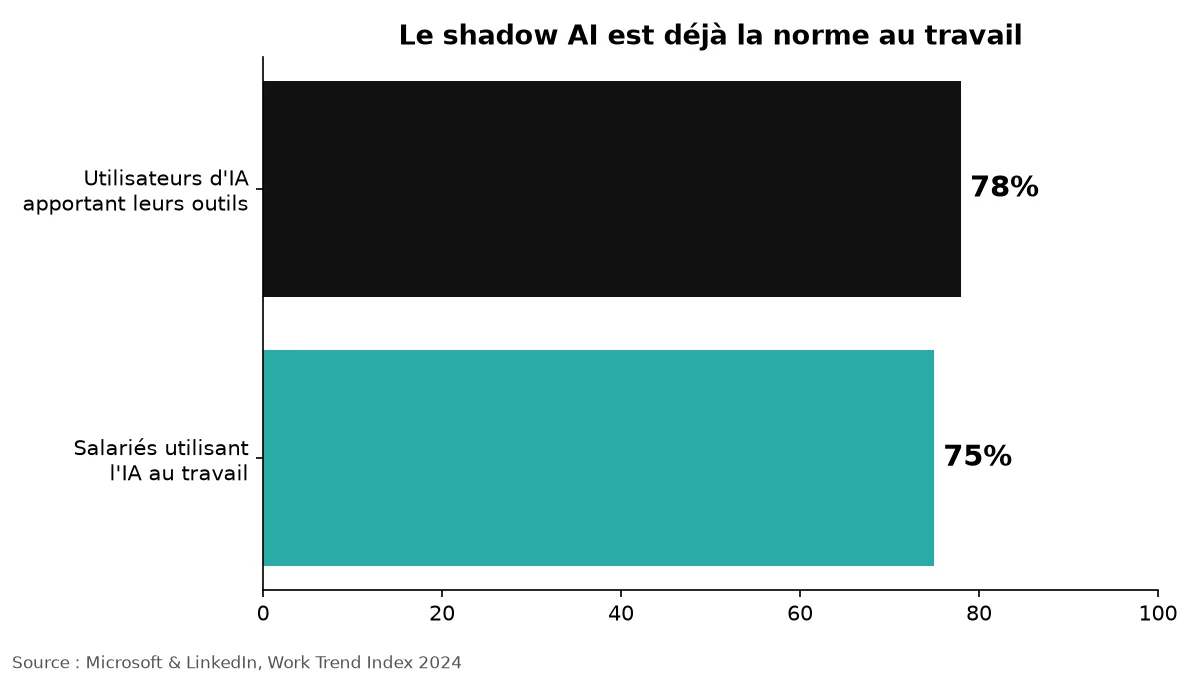
L'IA est déjà entrée dans les bureaux. Selon le Work Trend Index 2024 de Microsoft et LinkedIn, 75 % des travailleurs du savoir utilisent l'IA générative au travail. Parmi ces utilisateurs, 78 % apportent leurs propres outils d'IA (BYOAI). C'est le shadow AI : des outils intégrés au travail quotidien sans avoir été examinés ni validés par l'organisation.
Il ne s'agit presque jamais de malveillance. Les équipes veulent répondre plus vite à un client, résumer un long dossier ou résorber un retard. Une interdiction ne supprime pas ce besoin ; elle rend l'usage plus difficile à voir. La visibilité est la première étape vers une solution plus sûre.
Pourquoi le shadow AI pose problème
Une fiche client, un contrat ou un extrait de code collé dans un chatbot grand public peut sortir du périmètre de votre organisation. Selon les réglages et le contrat du fournisseur, ces données peuvent être conservées ou utilisées d'une façon que votre équipe n'a pas autorisée. Cela peut contrevenir au RGPD, aux contrats clients, aux clauses de confidentialité ou aux règles internes. Les équipes sécurité et conformité perdent aussi la piste d'audit : qui a transmis quelles données, à quel service et quand ?
Le risque ne se limite pas aux prompts. Une extension peut lire le contenu du navigateur ; une application IA connectée par OAuth peut recevoir un accès aux documents ou aux e-mails. Le niveau de contrôle dépend des permissions et de la configuration de chaque produit. La communauté OWASP fournit des points de départ utiles pour évaluer les risques applicatifs, mais il faut d'abord recenser vos propres outils.
Six signaux que vos équipes utilisent déjà des outils IA non validés
1. Du trafic inexpliqué vers des domaines d'IA
Les journaux proxy, DNS et SSO peuvent montrer des connexions régulières à des chatbots ou services de transcription, de création d'images ou d'assistance au code absents du registre des outils validés. Cherchez des tendances : une seule visite ne prouve rien. Distinguez la consultation du site d'un fournisseur d'une utilisation connectée, sans mettre en place une surveillance indiscriminée.
2. Des extensions de navigateur et des autorisations OAuth
Une extension présentée comme une aide à la rédaction peut demander l'accès aux pages ouvertes par les collaborateurs. Un clic sur « Se connecter avec Google » peut autoriser une application externe à accéder à une identité ou à des données de l'espace de travail. Vérifiez l'inventaire des extensions et les journaux de consentement OAuth ; avant de révoquer une autorisation étendue, examinez le besoin métier et les conséquences.
3. Des documents au style soudainement uniforme
Des textes devenus anormalement soignés, répétitifs ou homogènes, avec des tournures étranges ou des références inventées, peuvent justifier une discussion sur la méthode de travail. Ce n'est pas un détecteur fiable d'IA et cela ne doit jamais servir seul à accuser quelqu'un. Demandez comment le document a été produit et vérifiez les sources lorsque l'exactitude est importante.
4. De petits abonnements IA dans les notes de frais
Les cartes personnelles ou celles des équipes peuvent faire apparaître de modestes dépenses mensuelles pour des assistants de rédaction, de réunion, de recherche ou de développement. Comparez-les au registre des achats et demandez à quel problème répond chaque abonnement. Une ligne de dépense est une occasion de découvrir un besoin, pas le début d'une chasse aux sorcières.
5. Une accélération soudaine sans changement d'outillage déclaré
Une équipe livre beaucoup plus vite des brouillons ou des rapports, sans pouvoir expliquer la nouvelle méthode ni les étapes de contrôle. La rapidité est bienvenue ; c'est l'absence de documentation qui pose problème. Une revue courte et sans visée punitive peut révéler à la fois une bonne pratique et un éventuel passage de données sensibles hors du périmètre prévu.
6. Personne ne sait quels outils touchent les données clients
Posez une question simple aux équipes IT, juridiques et métier : « Quels outils d'IA touchent les données clients ? » Si personne ne peut nommer les outils, leurs responsables et leurs droits d'accès, cette lacune est le signal le plus clair du shadow AI. Créez un inventaire vivant, y compris des comptes gratuits qui n'apparaissent jamais sur un bon de commande. Pour les droits d'accès, lisez notre guide sur le moindre privilège des agents IA.
Ce qu'il ne faut pas faire
Une interdiction générale et une chasse aux sorcières rendent les usages moins visibles. Les collaborateurs peuvent passer sur leurs comptes ou téléphones personnels, hors des journaux de l'entreprise, alors que le besoin reste entier. Ne considérez pas chaque phrase assistée par l'IA comme une faute. Fixez des limites claires pour les données sensibles, expliquez-les et permettez aux équipes de déclarer leurs outils sans craindre une sanction automatique.
Un plan en cinq étapes pour gouverner le shadow AI
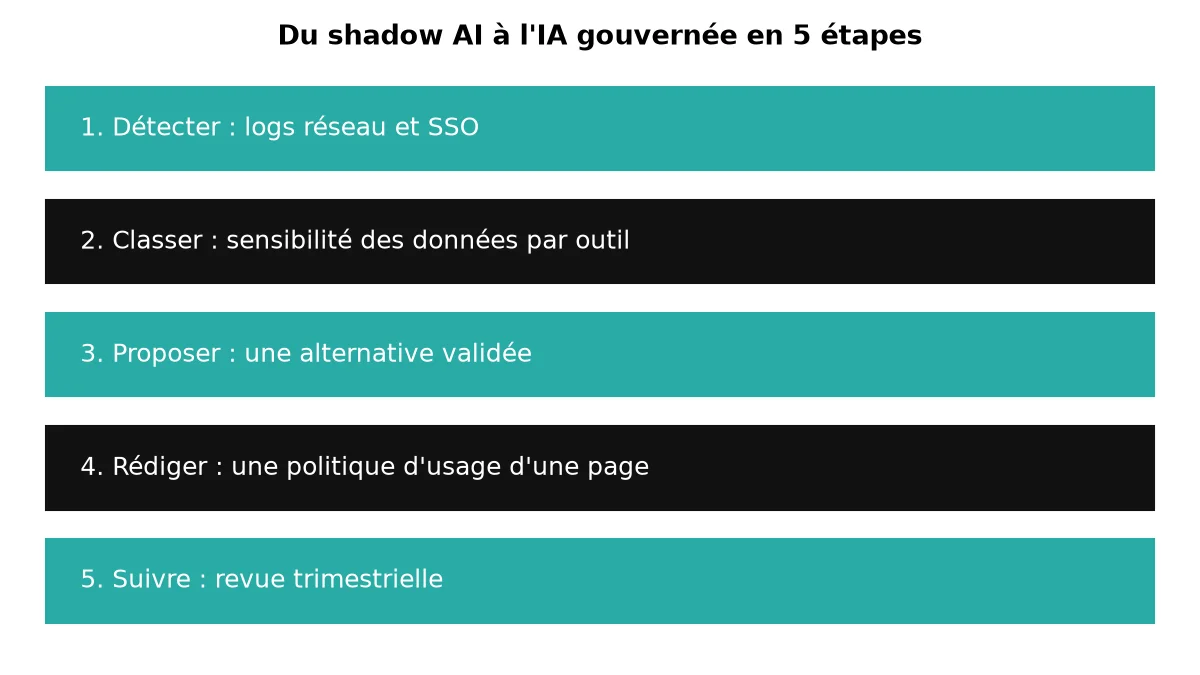
1. Découvrir les usages réels
Examinez les journaux réseau et SSO avec des garanties adaptées à la vie privée. Réalisez une enquête anonyme en cinq questions : quels outils, pour quelles tâches, avec quelles données, quels bénéfices et quels obstacles à l'utilisation des solutions validées ? Réunissez ces signaux dans un inventaire doté d'un responsable nommé pour chaque outil. Ne confondez pas la visite d'un domaine avec la preuve d'un transfert de données.
2. Classifier les données et les outils
Classez les données auxquelles chaque outil peut accéder : publiques, internes, confidentielles ou réglementées. Notez si le produit conserve les prompts, offre des contrôles de rétention, prend en charge l'identité d'entreprise et autorise l'exportation ou le partage. Traitez en priorité les outils qui manipulent des fichiers clients ou des données personnelles, pas seulement les plus consultés.
3. Proposer une solution validée au moins aussi pratique
Si l'outil autorisé est plus lent, plus difficile d'accès ou moins utile qu'un abonnement personnel, les équipes continueront à contourner le dispositif. Testez une solution validée par l'entreprise sur les usages découverts ; donnez un accès rapide et de l'aide. C'est cette étape qui réduit réellement le shadow AI, pas l'annonce d'une interdiction.
4. Rédiger une politique d'usage d'une page
Précisez quelles données ne doivent jamais être collées dans un outil non validé, quels usages sont permis, comment un nouvel outil est évalué et qui peut l'approuver. Prévoyez un canal pour signaler rapidement les erreurs. Illustrez la politique par des exemples concrets et un délai d'approbation court, plutôt que par un document illisible.
5. Surveiller et ajuster chaque trimestre
Rapprochez l'inventaire des outils des données SSO, réseau et achats chaque trimestre ; réexaminez les permissions, incidents et retours des utilisateurs. Le cadre de gestion des risques IA du NIST propose le cycle Gouverner, Cartographier, Mesurer, Gérer (Govern, Map, Measure, Manage). Utilisez-le pour attribuer les responsabilités, cartographier les usages, mesurer les risques et agir. Notre guide de gouvernance du shadow AI détaille la mise en place de ce cadre.
Un exemple concret (scénario illustratif)
Imaginons une société de services de 200 personnes. L'examen des journaux SSO révèle 14 applications IA utilisées. Les entretiens et la vérification des permissions montrent que trois d'entre elles touchent des documents clients. Au lieu de tout bloquer du jour au lendemain, l'entreprise valide un outil professionnel assorti d'une garantie contractuelle de rétention des données, y transfère les usages concernés et retire les deux autres en un mois. Ces chiffres décrivent un scénario illustratif, pas un résultat client réel ni une référence mesurée.
La place des workers IA
Un worker IA gouverné peut offrir aux équipes la rapidité recherchée, avec des accès limités à sa tâche et des actions journalisées. Un worker chargé de rédiger à partir de documents validés, par exemple, n'a pas besoin de lire tous les fichiers ni d'envoyer des messages sans contrôle. Conservez un responsable nommé, une validation humaine pour les actions importantes et une piste d'audit. Notre guide sur la responsabilité des agents IA explique le cadre autour de ce responsable.
Conclusion
Le shadow AI est d'abord un problème de visibilité et de praticité, avant d'être un problème de contrôle. Recensez les outils, protégez les données sensibles et remplacez les raccourcis risqués par des méthodes validées que les équipes voudront réellement utiliser. Découvrez les Workers Delos pour explorer des workers IA compatibles avec un cadre de gouvernance.