Qui est responsable quand votre agent IA agit seul ? Le guide de gouvernance
Par Delos Intelligence — 2026-10-13
Quand un agent IA autonome réserve, paie ou envoie un e-mail de lui-même, qui en répond ? Un guide de gouvernance 2026 concret : propriété, garde-fous, pistes d'audit et escalade.
Votre dernière recrue ne dort jamais, ne demande pas d'augmentation et peut saisir une note de frais, envoyer un e-mail client ou dérouter une livraison avant que vous ayez fini votre café. C'est un agent IA, et il agit déjà seul dans vos systèmes. Voilà le bon côté. La question plus gênante que personne ne veut trancher en réunion de lancement : quand il se trompe, qui en répond ?
Ce n'est plus une hypothèse. À mesure que les agents passent du conseil à l'action, la responsabilité cesse d'être une note de bas de page de conformité pour devenir ce qui décide si vous pourrez les déployer à grande échelle.
L'écart de maturité est bien réel (et dérangeant)
La plupart des entreprises ont des agents en production et une gouvernance restée au stade de la diapositive. Selon le rapport State of AI in the Enterprise de Deloitte, seule 1 organisation sur 5 dispose d'un modèle de gouvernance mature pour les agents autonomes. En parallèle, le Cost of a Data Breach Report d'IBM montre que 63% des organisations victimes d'une faille liée à l'IA n'avaient aucune politique de gouvernance ou étaient en train d'en bâtir une. Et 73% des dirigeants citent la confidentialité et la sécurité des données comme principal risque de l'IA.
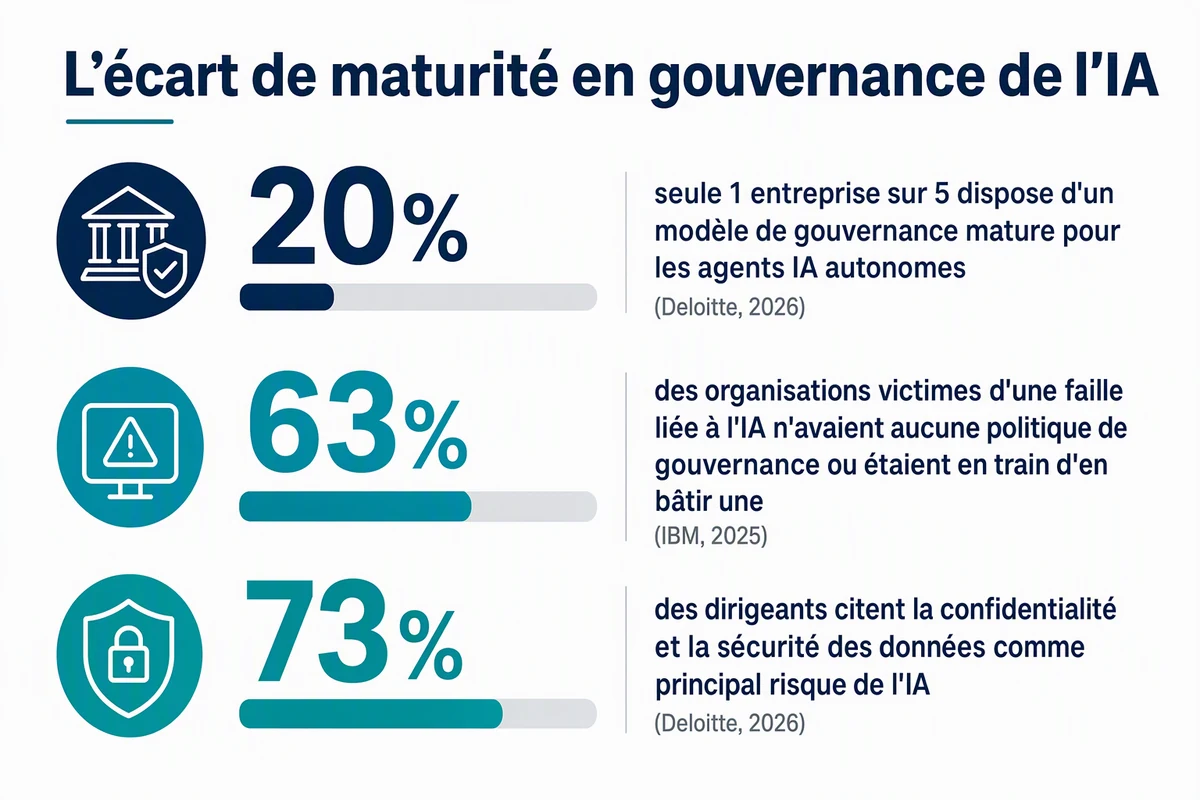
Mises bout à bout, ces données disent une chose : les agents se déploient plus vite que les règles censées les encadrer. C'est précisément dans cet écart que la responsabilité se dissout.
Pourquoi « c'est l'IA qui l'a fait » n'est pas une réponse
Quand un collaborateur humain commet une erreur coûteuse, il existe une chaîne de responsabilité : la personne, son manager, la règle qui aurait dû l'arrêter. Les agents autonomes cassent cette chaîne de trois façons précises.
- Vitesse et échelle. Un agent peut répéter une mauvaise décision mille fois avant que quelqu'un la remarque une seule.
- Opacité. Si vous ne pouvez pas reconstituer pourquoi un agent a agi, vous ne pouvez ni attribuer la responsabilité ni corriger la cause.
- Dilution. L'éditeur du modèle, l'intégrateur, l'équipe qui l'a déployé et le responsable métier peuvent tous se renvoyer la balle.
« C'est l'IA qui l'a fait » est un vide juridique. Régulateurs, auditeurs et clients ramèneront de toute façon la responsabilité vers un humain : autant décider à l'avance de quel humain il s'agit. C'est encore plus important dans les systèmes multi-agents, où plusieurs agents participent à une même décision.
La chaîne de responsabilité : cinq maillons qui tiennent
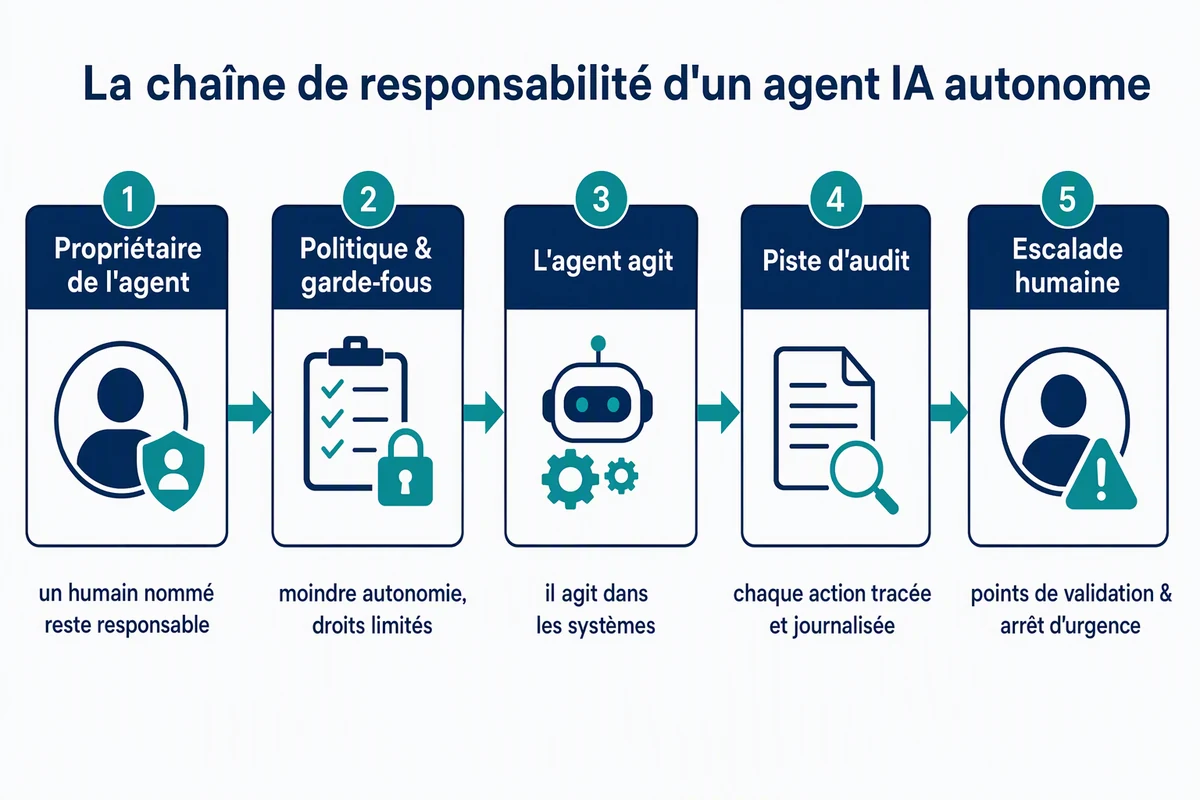
Une bonne gouvernance des agents, ce n'est pas une politique de 40 pages que personne ne lit. C'est une chaîne courte et appliquée, où chaque maillon a un propriétaire clair. Voici le guide. Pour aller plus loin, lisez notre guide des cadres de gouvernance de l'IA.
1. Chaque agent a un propriétaire nommé
Pas d'agent anonyme. Chacun est enregistré avec un propriétaire humain responsable, une finalité métier définie et une date de revue/expiration. Si un agent peut agir, une personne précise en répond. Traitez les agents comme des collaborateurs avec un manager, pas comme des scripts.
2. Politique et garde-fous : le principe de moindre autonomie
Reprenez le « moindre privilège » de la sécurité et prolongez-le : donnez à l'agent la moindre autonomie nécessaire. Cadrez strictement ses droits, mettez en liste blanche les systèmes et actions qu'il peut toucher, et posez des limites dures (plafonds de dépense, limites de débit, périmètres de données). Un agent qui ne peut pas virer d'argent ne peut pas virer d'argent au mauvais endroit. Notre guide de sécurité des données IA pour DSI détaille les contrôles associés.
3. L'agent agit, dans les clous
À l'intérieur de ses garde-fous, l'agent opère en autonomie. C'est le but, et c'est très bien, tant que les deux premiers maillons sont réels. Les actions à faible risque et réversibles s'exécutent librement ; les actions à fort risque et irréversibles, non.
4. Une piste d'audit pour chaque action
C'est le maillon que la plupart des équipes sautent, et celui qui compte le plus pour les auditeurs. Chaque action significative d'un agent doit être journalisée : l'entrée, la décision, l'appel d'outil, le résultat et l'identité sous laquelle il a agi. Si vous ne pouvez pas rejouer ce qui s'est passé, vous ne pouvez pas en être responsable. Une vraie piste d'audit, c'est aussi ce qui transforme un incident en bug corrigeable plutôt qu'en mystère.
5. Escalade humaine et arrêt d'urgence
Définissez quelles décisions exigent un humain dans la boucle avant leur exécution, pas après. Les paiements au-dessus d'un seuil, tout ce qui touche à des données personnelles sensibles, tout ce qui est contractuel : ces cas passent par un point de validation. Et chaque agent a besoin d'un arrêt d'urgence qu'un propriétaire peut activer en quelques secondes. La vidéo ci-dessous illustre concrètement qui répond quand un agent se trompe.
Par où commencer dès lundi (sans monter un comité)
Pas besoin d'un programme de transformation pour obtenir les premiers 80 %. Trois mouvements :
- Inventoriez vos agents. On ne gouverne pas ce qu'on ne voit pas. Listez chaque agent en production, son propriétaire et ce qu'il a le droit de faire. La réponse surprend la plupart des équipes.
- Activez la journalisation avant d'élargir l'autonomie. Faites de la piste d'audit un prérequis, pas un rattrapage. Alignez vos contrôles sur un référentiel externe comme le cadre de gestion des risques IA du NIST pour ne pas réinventer les catégories.
- Posez des points de validation sur l'irréversible. Argent, données personnelles, contrats, communications externes. Le reste peut tourner, avec un journal.
La responsabilité, c'est ce qui vous fait aller plus vite, pas moins
On peut lire tout cela comme un frein. C'est l'inverse. Les organisations qui déploient les agents avec assurance sont celles qui savent, pour chaque agent, qui le possède, ce qu'il peut faire et comment voir ce qu'il a fait. Cette clarté, c'est ce qui permet à un dirigeant de dire oui au prochain déploiement au lieu de se figer. La gouvernance n'est pas la taxe payée sur l'autonomie ; c'est l'autorisation d'avancer.
Si vous déployez des agents qui mènent de vraies actions, comme les Workers Delos eux-mêmes, construisez d'abord la chaîne de responsabilité. Ajouter le propriétaire, les garde-fous et la piste d'audit dès le premier jour coûte bien moins cher que de les reconstituer après l'incident.