Shadow AI : comment gouverner les outils que vos équipes utilisent déjà
Par Delos Intelligence — 2026-10-19
Le shadow AI est déjà dans votre entreprise. Voici un plan de gouvernance concret pour transformer l’usage non autorisé de l’IA en avantage maîtrisé et sécurisé.
Voici une vérité dérangeante que la plupart des responsables de la sécurité soupçonnent déjà : vos collaborateurs utilisent en ce moment des outils d’IA que vous n’avez jamais approuvés, avec des documents que vous préféreriez ne pas voir copiés dans un chatbot public. C’est le shadow AI, et faire comme s’il n’existait pas est la seule stratégie vouée à l’échec.
Le réflexe est de l’interdire. La meilleure approche consiste à le gouverner. Voici comment.
Qu’est-ce que le shadow AI, concrètement ?
Le shadow AI désigne toute utilisation, dans une entreprise, d’outils, de modèles ou de fonctionnalités d’IA que l’informatique ou la sécurité n’a ni évalués, ni approuvés, ni sécurisés. C’est le chatbot gratuit qu’un responsable marketing utilise pour réécrire une présentation, l’assistant de code qu’un développeur a branché sur son IDE, ou le bot de compte rendu de réunion pour lequel personne n’a signé d’accord de traitement des données.
C’est le successeur naturel du shadow IT — en plus rapide, car une inscription prend trente secondes et ne nécessite aucune ligne budgétaire.
Pourquoi l’interdiction se retourne contre vous
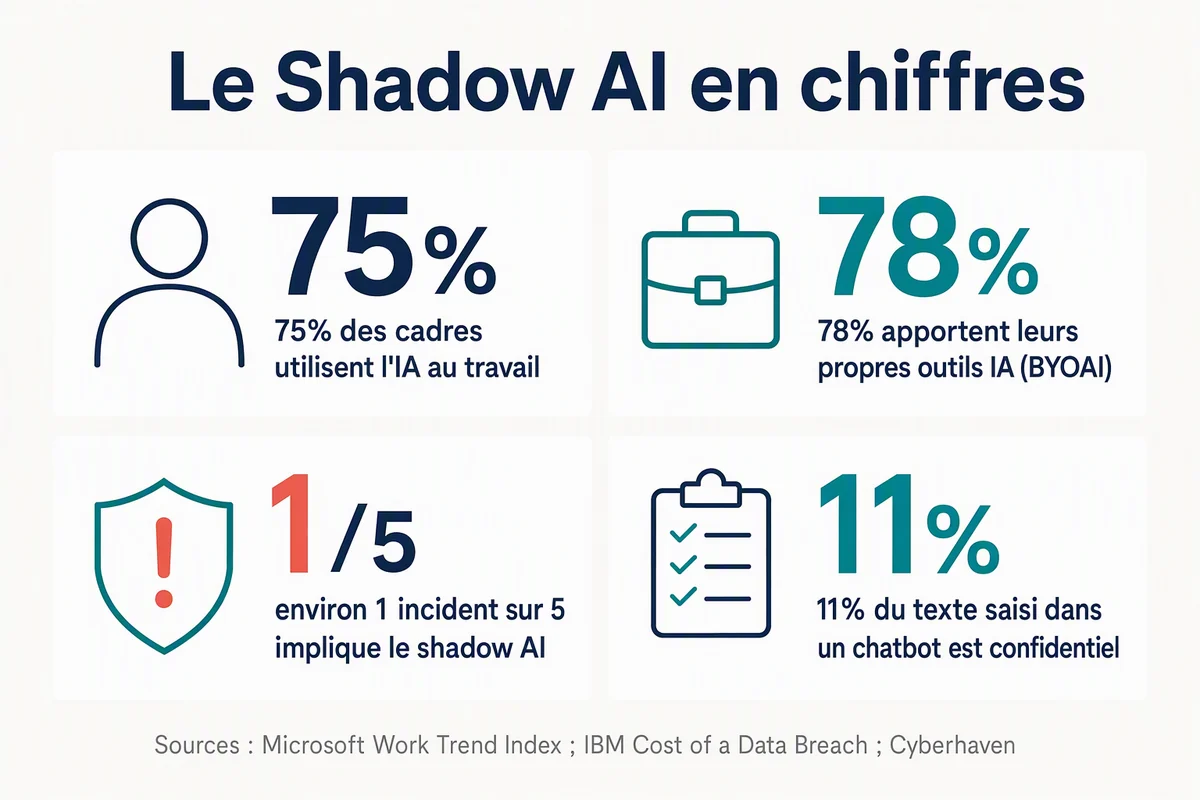
Les trois quarts des travailleurs du savoir utilisent déjà l’IA au travail, et beaucoup apportent leurs propres outils lorsque l’entreprise n’en propose pas, comme le montre le Microsoft Work Trend Index. Une interdiction générale ne supprime pas cette pratique : elle la pousse dans l’ombre, vers des comptes et des appareils personnels sur lesquels vous n’avez ni visibilité ni contrôle.
Les risques ne sont pas théoriques ; le rapport Cost of a Data Breach d’IBM examine le coût des violations de données et le rôle de la sécurité de l’IA :
- Fuite de données — textes confidentiels, code source et données clients copiés dans des outils susceptibles de s’en servir pour entraîner leurs modèles.
- Risque de non-conformité — données personnelles traitées sans contrat, potentiellement en violation du RGPD européen ou de règles sectorielles.
- Résultats hallucinés — contenus IA non vérifiés intégrés aux décisions, contrats et logiciels.
- Absence de piste d’audit — en cas de problème, impossible même de reconstituer les faits.
Pour approfondir les protections techniques, consultez notre guide des garde-fous pour agents IA.
Un plan de gouvernance en quatre étapes
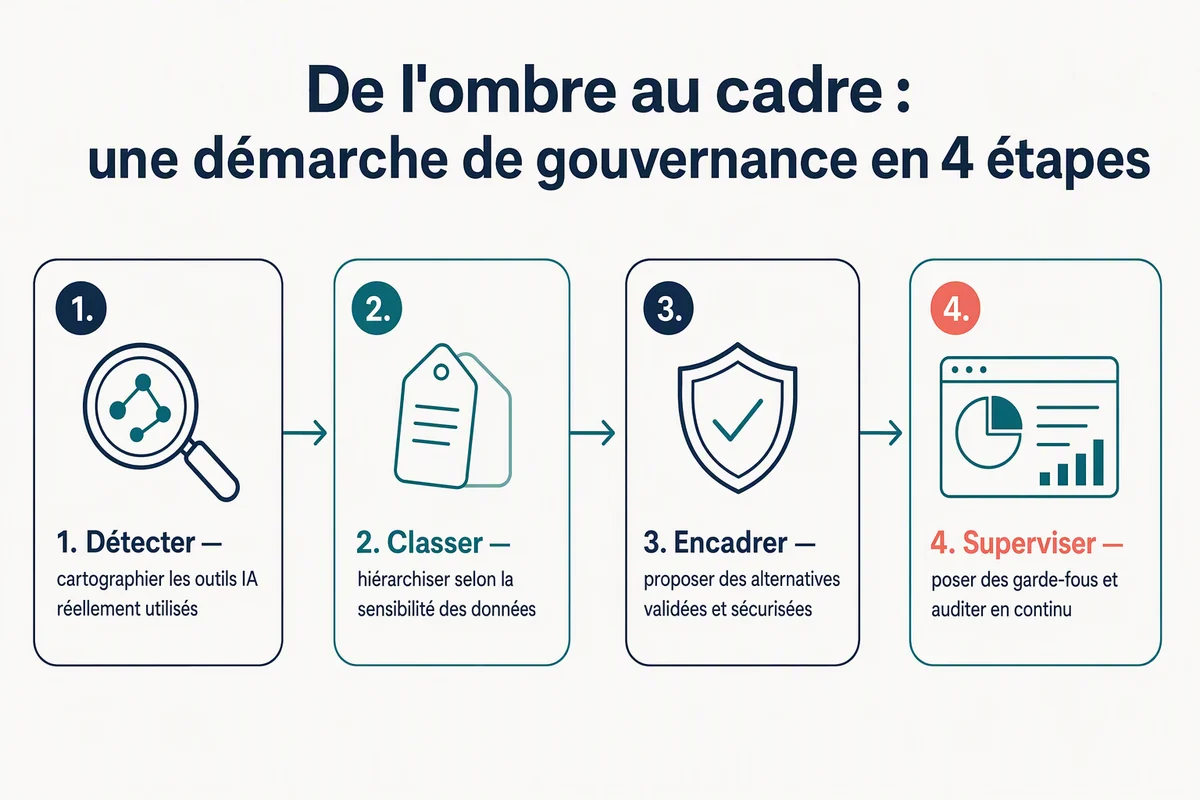
Gouverner le shadow AI ne se résume pas à un document de politique interne. C’est une boucle opérationnelle à répéter en continu. Notre guide des cadres de gouvernance de l’IA en propose les fondements.
1. Découvrir
On ne peut pas gouverner ce qu’on ne voit pas. Recensez les outils d’IA réellement utilisés grâce aux données réseau, au SSO, aux dépenses et à des échanges francs avec les équipes. Permettez aux collaborateurs d’avouer leurs usages sans crainte : une chasse aux sorcières les incitera à les cacher.
2. Classer
Évaluez chaque usage selon la sensibilité des données et le risque métier. Un responsable marketing qui cherche des idées de titres ne présente pas le même risque qu’un service financier qui copie des dossiers clients. La plupart des usages sont peu risqués et méritent d’être encouragés plutôt que sanctionnés.
3. Autoriser
Voici l’étape que la plupart des entreprises sautent : proposer une meilleure solution, officiellement approuvée. Une IA adaptée à l’entreprise, avec des garanties de résidence des données, sans entraînement sur vos données, un SSO et des journaux d’audit. Les outils non autorisés plaisent parce qu’ils sont utiles : gagnez en étant à la fois plus utiles et plus sûrs.
4. Surveiller
Définissez des garde-fous (règles de prévention des fuites de données, listes d’outils autorisés, journalisation des requêtes lorsque la loi le permet) et contrôlez-les en continu. La gouvernance est une boucle, pas une note de service ponctuelle.
Comment les Workers IA changent la donne
Si le shadow AI se répand, c’est aussi parce que les outils officiellement autorisés sont souvent peu pratiques. Des Workers IA conçus pour un usage précis — des agents dotés d’un rôle défini, d’une mémoire persistante et de contrôles d’accès adaptés — offrent aux équipes les capacités qu’elles recherchent dans les chatbots grand public, mais à l’intérieur du périmètre de l’entreprise : autorisations limitées, pistes d’audit et aucune donnée envoyée pour entraîner le modèle d’un tiers. Le choix de l’architecture compte également : consultez notre guide pour choisir entre agent unique et système multi-agents.
C’est tout le pari de Delos : lorsque la solution autorisée est réellement meilleure que celle utilisée dans l’ombre, la gouvernance cesse d’être un combat.
Commencez ce trimestre
Pas besoin de créer un comité. Choisissez une équipe qui utilise beaucoup l’IA, appliquez-lui les quatre étapes et proposez-lui une solution autorisée. Mesurez les résultats, puis élargissez la démarche. Le shadow AI ne disparaîtra pas ; avec la bonne approche, il peut devenir un avantage maîtrisé plutôt qu’un risque subi.