Moindre privilège pour les agents IA : 4 contrôles avant la mise en production
Par Delos Intelligence — 2026-10-23
Les agents IA disposent d'accès larges et agissent à la vitesse machine. Appliquez le moindre privilège avec 4 contrôles : identités dédiées, jetons courts, validations, audit.
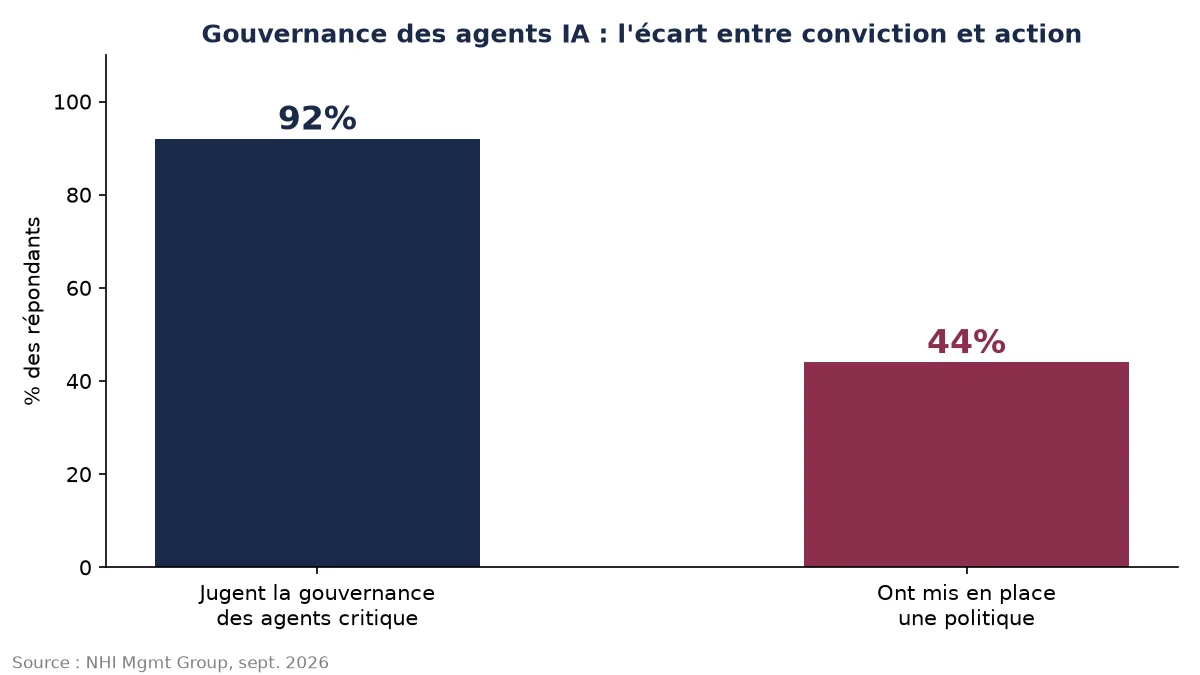
Un agent IA qui peut lire votre CRM, écrire dans votre ERP et envoyer des e-mails n'est pas un chatbot : c'est un collaborateur sans dossier RH. Selon l'étude 2025 de SailPoint, 82 % des organisations utilisent déjà des agents IA, mais seules 44 % disposent de politiques pour les sécuriser. Plus de 80 % de celles qui les utilisent ont signalé des comportements imprévus, notamment des accès non autorisés et des divulgations accidentelles de données.
Voilà le décalage : les agents ont les accès nécessaires pour agir, mais leurs permissions ne sont pas toujours adaptées à leur autonomie.
Pourquoi le moindre privilège compte encore plus pour les agents que pour les humains
Les agents agissent à la vitesse machine, enchaînent les outils et reçoivent souvent un compte de service partagé « pour que ça fonctionne ». Un humain qui dépasse ses attributions est freiné par des étapes intermédiaires ; un agent, non. Le NIST définit le moindre privilège comme l'attribution à une entité des seuls accès nécessaires à sa tâche. Pour un agent, ce principe limite l'ampleur des dégâts causés par une injection de prompt, un mauvais appel d'outil ou une action hallucinée.
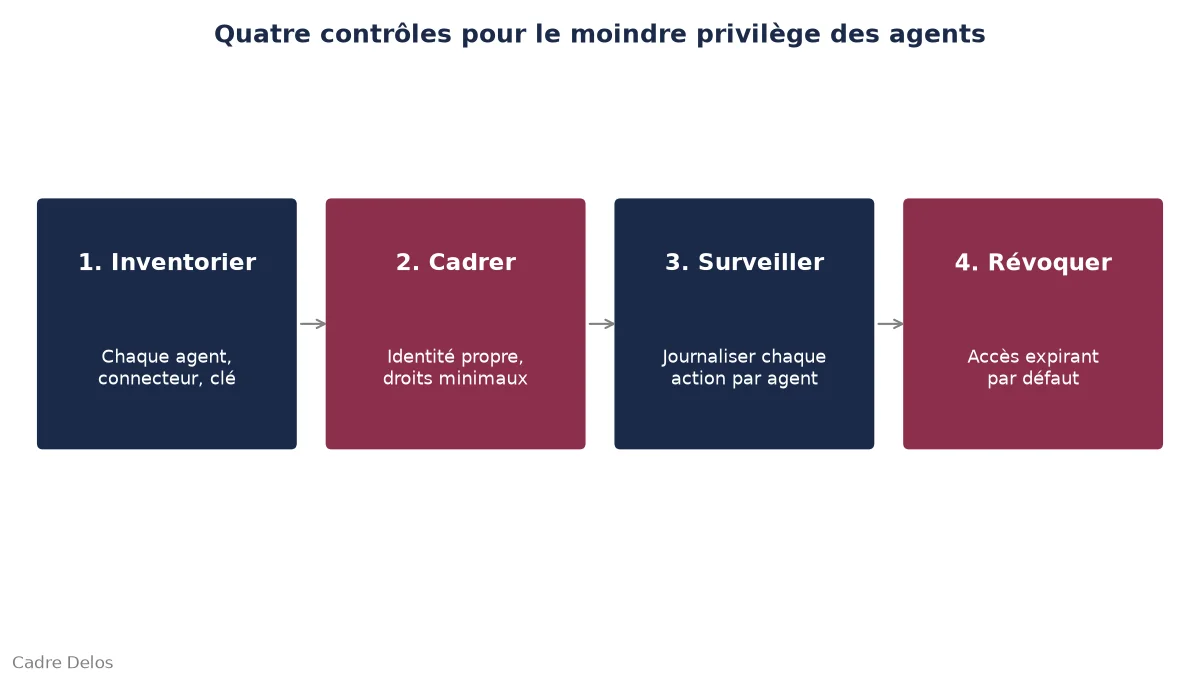
Les quatre contrôles
Il ne s'agit pas d'interdire les agents, mais de rendre chaque permission précise, temporaire et traçable. Le guide SailPoint sur la sécurisation des agents IA replace aussi leurs identités dans le cadre du contrôle d'accès en entreprise.
1. Une identité par agent
Pas de comptes partagés. Attribuez à chaque agent une identité propre et un responsable humain nommé. Tenez un registre de tous les agents, des outils qu'ils peuvent appeler et des systèmes auxquels ils ont accès. Si un droit change, vous devez savoir exactement quel agent est concerné. Notre guide sur la responsabilité des agents IA approfondit ce modèle de gouvernance.
2. Des droits définis par tâche, pas par équipe
Commencez en lecture seule. Séparez les outils de lecture de ceux d'écriture et refusez par défaut l'accès aux domaines sensibles, comme la finance, les RH et le juridique. N'accordez que les champs et actions nécessaires à la tâche en cours, pas tous les droits du service.
3. Des identifiants temporaires, délivrés à la demande
Délivrez un jeton par tâche, qui expire en quelques minutes et se renouvelle automatiquement. Ne placez pas de clés API permanentes dans les prompts ou les fichiers de configuration. Un identifiant qui expire à la fin d'une tâche ne peut pas être réutilisé indéfiniment après une fuite.
4. Validation humaine et audit des actions irréversibles
Les paiements, suppressions, e-mails externes et modifications de contrats doivent nécessiter un clic humain avant leur exécution. Journalisez chaque appel avec l'identité de l'agent, l'outil, les données touchées et le résultat. Une validation sans trace ne suffit pas ; un journal sans point de contrôle ne peut pas annuler un paiement.
Pour mieux repérer les usages non maîtrisés, consultez notre guide de gouvernance du shadow AI.
Un exemple concret : un agent chargé des comptes fournisseurs
Il peut lire les factures et le référentiel fournisseurs, proposer un rapprochement et préparer un lot de paiements. Il ne doit jamais déclencher un paiement ni modifier des coordonnées bancaires. Le déclenchement exige une validation humaine ; les changements de coordonnées passent par une procédure distincte. Si l'agent est compromis, le pire scénario est un brouillon erroné, pas un virement.
Un déploiement en 30 jours
Semaine 1 : Recensez tous les agents et leurs droits réels. Semaine 2 : Supprimez les droits d'écriture permanents et les clés partagées. Semaine 3 : Introduisez des jetons à durée de vie courte et des validations pour les actions irréversibles. Semaine 4 : Examinez les journaux, créez des alertes sur les accès inhabituels et prévoyez une recertification trimestrielle des droits des agents, comme pour les collaborateurs.
Erreurs fréquentes
Accorder les droits administrateur « pour faire marcher le pilote » ; réutiliser le jeton personnel d'un développeur ; croire qu'un prompt disant « ne supprime jamais rien » remplace une restriction appliquée dans les permissions ; ne nommer aucun responsable lorsque l'équipe projet change. Aucune de ces pratiques n'est un raccourci acceptable en production.
Conclusion
Une gouvernance qui n'existe que dans un document de politique interne n'arrête pas un agent. Appliquez le moindre privilège dans la couche d'identité et ne déployez les agents à grande échelle que si vous pouvez auditer leurs actions. Les Workers Delos sont conçus pour des accès ciblés et une traçabilité des actions.