Auto-évaluation AI Act : 8 questions pour savoir où en est vraiment votre entreprise
Par Henry — 2026-11-08
Huit questions, dix minutes, et une vision claire de ce que l'AI Act exige déjà de vous aujourd'hui et de ce qui peut attendre 2027.
La plupart des entreprises parlent de l'AI Act comme d'une seule date, d'une seule échéance, d'un seul projet. Ce n'est rien de tout cela. Certaines obligations s'appliquent depuis février 2025, d'autres depuis août 2025, et les plus lourdes, celles des systèmes à haut risque, ont été repoussées par l'omnibus numérique. Résultat : beaucoup de confusion, et des équipes qui paniquent ou qui ne font rien. Cette auto-évaluation donne une image rapide et honnête de votre situation. Répondez par oui ou non à huit questions. Chaque « non » est une action concrète, pas une inquiétude vague. C'est un outil de travail, pas un avis juridique : faites confirmer par un juriste tout point qui touche votre modèle d'affaires.
Où en sont les échéances
L'AI Act (règlement (UE) 2024/1689) est entré en vigueur le 1er août 2024 et s'applique par étapes. Les interdictions de pratiques et l'obligation de maîtrise de l'IA s'appliquent depuis le 2 février 2025. Les règles sur les modèles d'IA à usage général, depuis le 2 août 2025. En mai 2026, les institutions européennes sont parvenues à un accord politique sur l'omnibus numérique IA : selon les analyses de cabinets d'avocats (Gibson Dunn, Winston & Taylor), les obligations des systèmes à haut risque autonomes (annexe III) passent du 2 août 2026 au 2 décembre 2027, et au 2 août 2028 pour l'IA intégrée aux produits réglementés (annexe I). Le marquage des contenus synthétiques (article 50, paragraphe 2) s'applique à partir du 2 décembre 2026 pour les systèmes déjà sur le marché. Vérifiez le texte final publié avant de figer un plan.
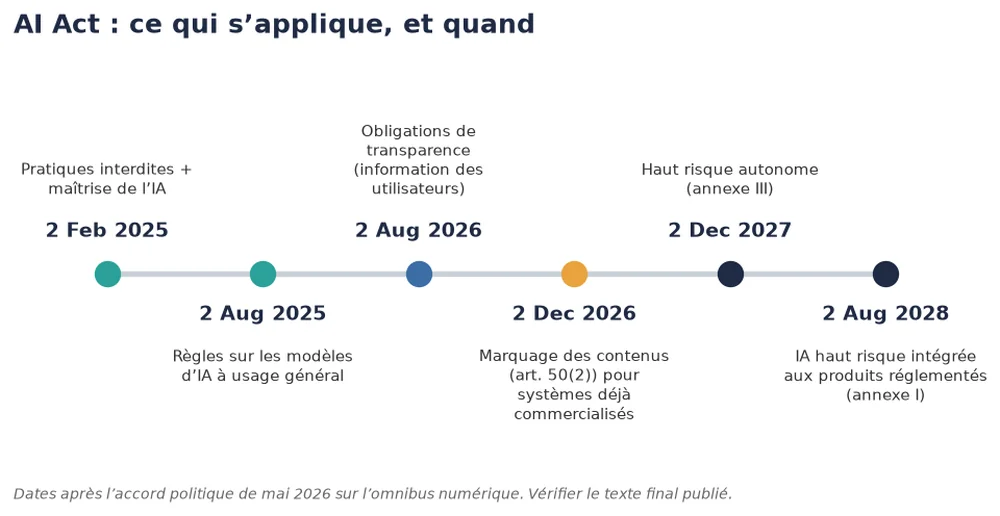
À retenir : le report ne concerne que le haut risque. Tout le reste est déjà en vigueur ou le sera bientôt.
Les 8 questions
1. Avez-vous la liste de tous les systèmes d'IA utilisés dans l'entreprise ?
On ne classe pas ce qu'on n'a pas trouvé. Comptez les outils achetés par la DSI, mais aussi les fonctions d'IA activées dans vos logiciels SaaS et les assistants que les collaborateurs utilisent de leur propre initiative. Si la liste est dans la tête d'une seule personne, la réponse est non. Première action : un registre partagé avec l'outil, le responsable, l'usage, les données utilisées et le fournisseur.
2. Avez-vous vérifié qu'aucun de vos usages n'est interdit ?
Depuis le 2 février 2025, certaines pratiques sont interdites : notation sociale, techniques de manipulation causant un préjudice, moissonnage non ciblé d'images faciales, reconnaissance des émotions au travail et dans l'éducation (avec des exceptions limitées), entre autres. La plupart des entreprises n'en ont aucune, mais un outil RH ou client « inoffensif » peut glisser vers la détection d'émotions. Confrontez chaque ligne de votre registre aux lignes directrices de la Commission sur les pratiques interdites.
3. Savez-vous si vous êtes fournisseur ou déployeur ?
La plupart des entreprises sont déployeurs : elles utilisent un système conçu par un tiers. Vous devenez fournisseur si vous développez un système, y apposez votre nom ou modifiez sa finalité au point de le rendre à haut risque. Les obligations sont très différentes : notez votre rôle pour chaque système.
4. Un de vos usages relève-t-il d'un domaine à haut risque ?
L'annexe III liste les domaines sensibles : recrutement et gestion des travailleurs, scoring de crédit, accès à l'éducation, services essentiels publics et privés, biométrie, notamment. Un outil de tri de CV ou un modèle de notation de la performance est typiquement concerné. Vous avez jusqu'à décembre 2027 selon le report convenu, mais documentation, supervision humaine et qualité des données ne se construisent pas en un trimestre. Commencez par les systèmes les plus proches de la carrière, de l'argent ou des droits des personnes.
5. Avez-vous formé les personnes qui utilisent l'IA ?
L'article 4 impose aux fournisseurs et aux déployeurs d'assurer un niveau suffisant de maîtrise de l'IA de leur personnel. C'est applicable depuis février 2025. Il n'y a pas de certificat à obtenir : on attend une formation adaptée aux rôles et aux risques des outils utilisés. Une session d'une heure pour tous et une session approfondie pour les utilisateurs avancés, avec présence consignée, constituent une bonne base.
6. Vos utilisateurs savent-ils quand ils ont affaire à une IA ?
Les obligations de transparence de l'article 50 couvrent les chatbots (les personnes doivent savoir qu'elles interagissent avec une IA) et les contenus synthétiques comme les images, l'audio et la vidéo générés, qui doivent être marqués de façon lisible par machine. Passez en revue votre chatbot client, vos agents vocaux et votre chaîne de production de contenus marketing.
7. Vos fournisseurs d'IA vous donnent-ils ce qu'il faut ?
Depuis août 2025, les fournisseurs de modèles à usage général ont leurs propres obligations, dont la documentation technique et l'information des utilisateurs en aval. Demandez-la, et inscrivez-la au contrat : documentation, notification des incidents, politique sur les données d'entraînement, lieu d'hébergement. Si un fournisseur ne sait pas répondre, c'est une information.
8. Quelqu'un est-il responsable de la gouvernance IA, avec des journaux et un humain dans la boucle ?
Les autorités demanderont qui décide, qui contrôle, et ce qui est enregistré. Nommez un responsable, définissez quand un humain valide une sortie d'IA, conservez les journaux de ce que font les systèmes et prévoyez un circuit d'incident. C'est sur cette question que beaucoup de « oui » se transforment discrètement en « non ».
Comment lire votre score
- 7 à 8 oui : vous êtes en bonne forme. Gardez le registre vivant et revoyez-le chaque trimestre.
- 4 à 6 oui : normal pour une entreprise qui a commencé en 2025. Corrigez d'abord les questions 1, 2 et 5, les moins chères et déjà exigibles.
- 0 à 3 oui : pas de panique, mais démarrez ce mois-ci. Commencez par le registre (question 1), tout le reste en dépend.
Ce qui est en jeu
Les sanctions sont graduées (article 99) : jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial annuel pour les pratiques interdites, jusqu'à 15 millions ou 3 % pour la plupart des autres obligations dont le haut risque, et jusqu'à 7,5 millions ou 1 % pour des informations inexactes fournies aux autorités. Pour les PME, le montant le plus bas s'applique.
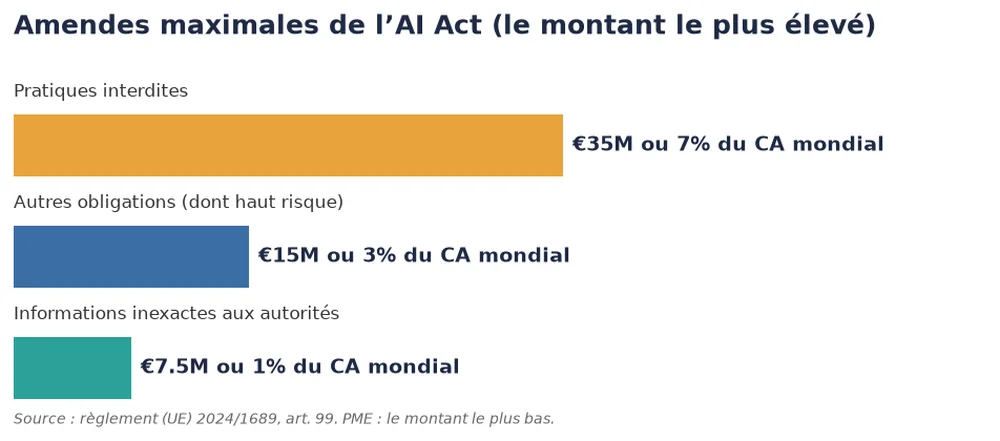
L'application variera selon les États membres, mais l'exposition juridique est réelle, et l'exposition commerciale aussi : de grands clients ajoutent déjà des clauses AI Act à leurs questionnaires d'achat.
Un plan sur 30 jours
- Semaine 1 : construire le registre IA et nommer un responsable.
- Semaine 2 : le confronter aux pratiques interdites et à l'annexe III.
- Semaine 3 : lancer des sessions de maîtrise de l'IA par rôle.
- Semaine 4 : revoir l'information sur les chatbots, la documentation fournisseurs et les journaux.
Conclusion
Le report des règles sur le haut risque est un répit, pas une exemption. Les entreprises sereines en décembre 2027 seront celles qui construisent dès maintenant leur registre, leur formation et leur gouvernance. Passez les huit questions en revue avec vos responsables juridique, IT et RH cette semaine.
À lire aussi : Shadow AI : comment gouverner les outils que vos équipes utilisent déjà et Qui est responsable quand votre agent IA agit seul ? Le guide de gouvernance.
Sources : Règlement (UE) 2024/1689 ; Commission européenne : présentation de l'AI Act ; Gibson Dunn : accord sur l'omnibus de l'AI Act ; Winston & Taylor : omnibus numérique IA.