Charte d’usage de l’IA en entreprise : le modèle d’une page que vos équipes appliqueront vraiment
Par Delos — 2026-11-16
La plupart des entreprises n’ont aucune règle sur l’IA, et les salariés l’utilisent quand même. Voici un modèle d’une page : niveaux de données, outils approuvés, escalade claire.
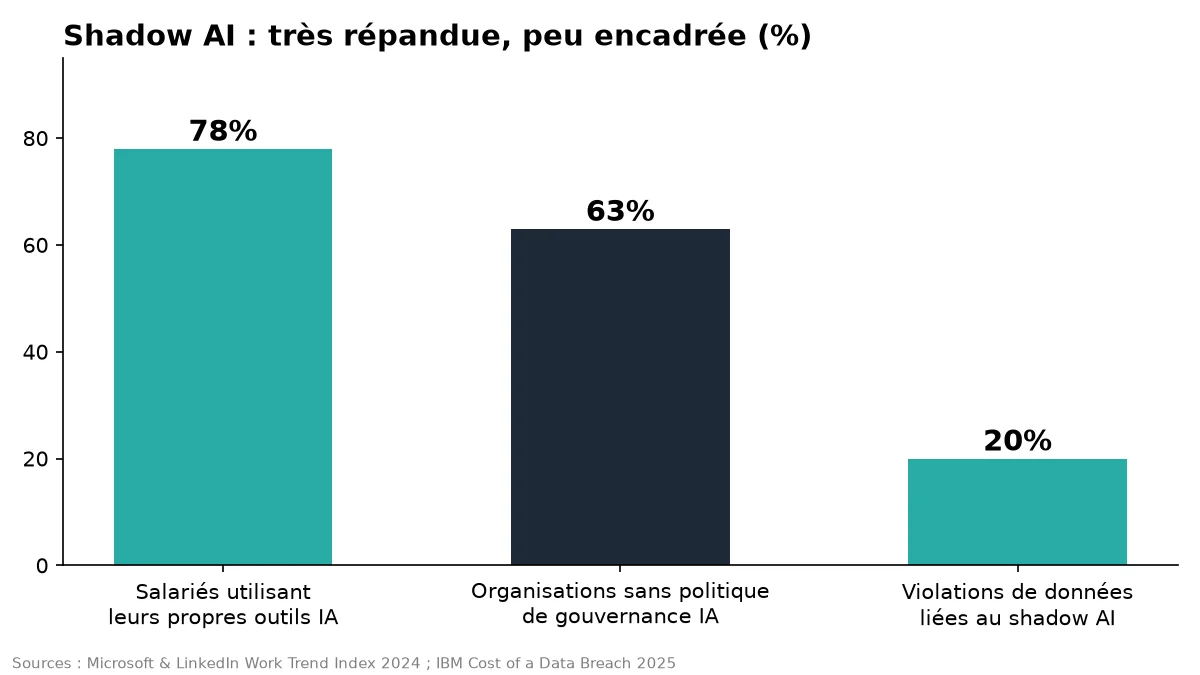
Vos salariés utilisent déjà l’IA. Le Work Trend Index 2024 de Microsoft et LinkedIn indique que 78 % des utilisateurs d’IA apportent leurs propres outils au travail. Le rapport IBM Cost of a Data Breach 2025 constate que 63 % des organisations n’ont toujours pas de politique de gouvernance de l’IA. C’est dans l’écart entre ces chiffres que les données sensibles s’échappent. Une charte est le contrôle le moins coûteux à mettre en place, à condition qu’elle soit lue.
Une charte d’usage de l’IA doit répondre à une question avant qu’un salarié colle un document dans une conversation : puis-je utiliser cet outil avec ces informations, pour cette tâche ? Elle ne remplace ni les contrôles d’accès ni les contrats. Elle rend leurs règles compréhensibles et partagées.
Pourquoi la plupart des chartes IA échouent
Elles échouent pour trois raisons : elles font 20 pages, elles interdisent tout et sont donc contournées, et elles ne précisent jamais quel outil utiliser à la place. Un outil interdit sans solution approuvée, c’est simplement du shadow AI avec un supplément de culpabilité.
Écrivez pour le moment de l’usage, pas pour l’exercice annuel de conformité. Remplacez « utilisez l’IA de manière responsable » par un niveau de données, une destination autorisée et un contact identifié. La charte doit aider à travailler sans risque, pas obliger chacun à deviner les intentions de la sécurité.
Ce que coûte l’attente
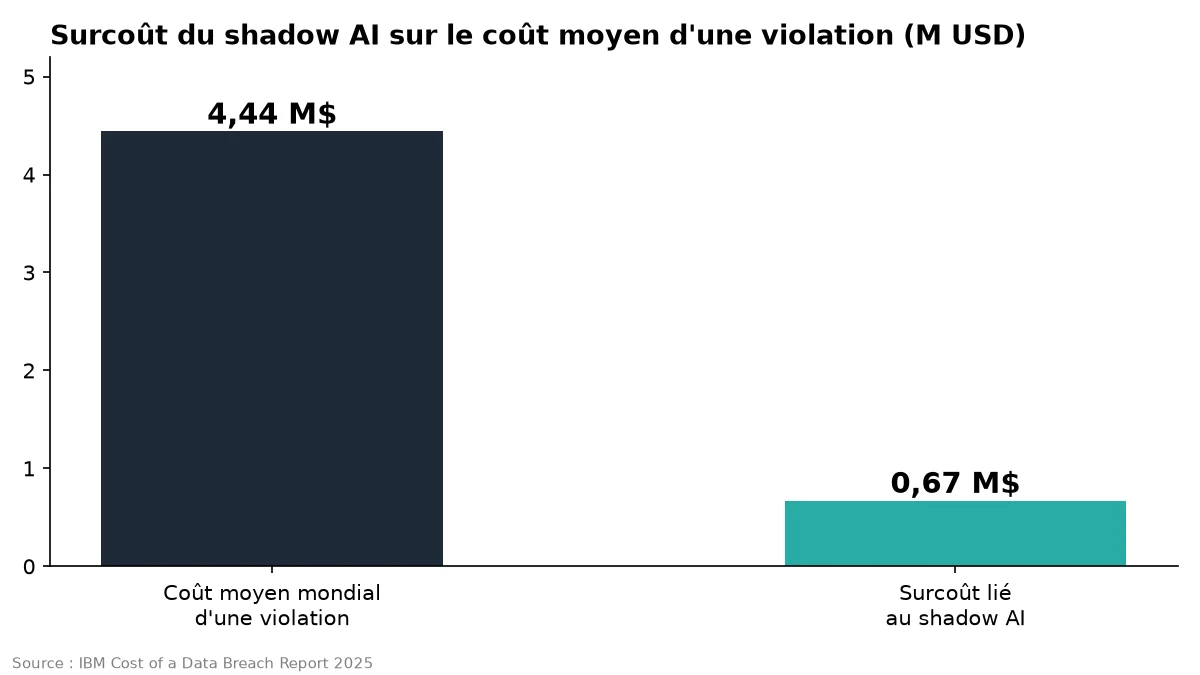
IBM indique un coût moyen mondial de violation de données de 4,44 millions de dollars en 2025. Les violations impliquant du shadow AI ajoutaient environ 670 000 dollars à ce montant, et environ une organisation sur cinq déclarait avoir subi une telle violation. Ce sont les résultats du rapport, pas une prévision de perte pour chaque entreprise.
Voilà les chiffres à présenter au comité de pilotage. Consultez nos guides sur la détection du shadow AI et les signaux de gouvernance à surveiller. Ils permettent de repérer les besoins d’alternatives approuvées, plutôt que de transformer la charte en interdiction générale.
Le modèle d’une page
Six blocs, assez courts pour tenir chacun sur une diapositive. Limitez la charte elle-même à une page ; placez le registre des outils et les exemples métier dans des documents accessibles par lien. Le salarié doit trouver la règle sans lire tout le manuel de sécurité.
1. Périmètre et objectif
Qui est concerné : salariés, prestataires et stagiaires. Quels outils : assistants conversationnels, copilotes, agents et extensions de navigateur. Deux phrases : « Cette charte s’applique à toute personne utilisant l’IA pour le travail de l’entreprise, y compris les collaborateurs externes. Elle couvre les outils autonomes et les fonctions IA intégrées aux logiciels, afin de protéger les informations de l’entreprise et des clients tout en permettant les usages approuvés. »
2. Niveaux de données
Le cœur de la charte. Vert : contenus publics ou déjà publiés, dans tout outil approuvé. Orange : documents internes et données métier non sensibles, uniquement dans les outils d’entreprise approuvés. Rouge : données personnelles des clients, identifiants, secrets présents dans le code source, données financières avant publication et données de santé ; jamais dans un modèle externe, uniquement dans des outils hébergés dans votre cadre contractuel, sans entraînement sur vos données.
Donnez trois exemples concrets par niveau, issus de vos équipes. En vert : page produit publiée, offre d’emploi publique et communiqué de presse. En orange : ordre du jour interne, note de procédure non sensible et brouillon de formation. En rouge : fiche client, secret d’API et état financier non publié. Faites valider les exemples par la sécurité : le titre d’un document ne suffit pas à déterminer son niveau. En cas de doute, demandez avant de transférer.
3. Liste des outils approuvés
Nommez les outils, leur responsable et les niveaux de données autorisés. Publiez la liste sur l’intranet et revoyez-la chaque mois. Si elle est vide, la charte n’est qu’un décor. Indiquez comment demander un accès ou proposer une alternative : un besoin légitime doit trouver un interlocuteur. L’approbation concerne le compte d’entreprise configuré, pas automatiquement la version personnelle du même produit.
4. Relecture humaine
Toute production IA destinée à un client, un régulateur, un contrat ou un état financier doit être relue et assumée par une personne nommée. Le salarié, pas le modèle, est responsable. Vérifiez les faits, les références et les informations confidentielles avant diffusion. « C’est l’IA qui l’a écrit » n’est pas une trace de validation : consignez qui a vérifié et accepté le résultat dans votre processus habituel.
5. Usages interdits
Soyez bref et précis : aucune décision automatisée de recrutement, de licenciement ou de crédit sans examen juridique ; aucun transfert de données rouges vers un outil non approuvé ; aucun compte personnel pour les contenus professionnels ; aucun agent avec accès en écriture à la production sans accord de l’IT. Si le traitement de données rouges est permis dans l’exception contractuelle, nommez explicitement l’environnement autorisé. Ne laissez pas les salariés interpréter seuls cette exception.
6. Incidents et questions
Une adresse e-mail, un canal Slack ou Teams, une promesse : une erreur signalée sous 24 heures n’est pas sanctionnée. La peur du blâme pousse à cacher les incidents. Insérez vos véritables contacts avant publication. Demandez d’arrêter l’activité, de décrire l’outil et les informations concernés, puis de laisser la sécurité gérer le confinement. Cette promesse encourage le signalement rapide ; elle ne remplace pas la réponse à incident.
Le faire adopter en 30 jours
Semaine 1 : faites convenir des niveaux de données le juridique, la sécurité IT et un responsable métier. Testez-les sur des tâches réelles. Semaine 2 : publiez la liste des outils et une présentation de 10 minutes avec des exemples concrets. Semaine 3 : activez la journalisation et les règles DLP pour le niveau rouge. Semaine 4 : recueillez les questions, corrigez la liste et planifiez une revue trimestrielle.
Alignez la charte sur le NIST AI Risk Management Framework pour que les auditeurs retrouvent un vocabulaire familier. Rattachez-la aux obligations de l’AI Act européen applicables à vos usages. Faites évaluer cette applicabilité par le juridique, sans supposer que tous les usages relèvent des mêmes obligations.
Le rôle des workers IA
La charte fonctionne lorsque le parcours conforme est le plus simple. Les Workers Delos opèrent dans votre tenant, avec des permissions par rôle, des traces d’audit et sans entraînement sur vos données : l’outil approuvé devient aussi le meilleur outil. La charte passe ainsi du PDF à l’habitude. Adaptez les permissions aux tâches et gardez la validation humaine là où la charte l’impose. Notre guide de gouvernance du shadow AI en entreprise détaille l’approche opérationnelle.
Checklist avant publication
- Des niveaux de données avec trois exemples chacun.
- Une liste d’outils approuvés avec leurs responsables.
- Une personne nommée, responsable de chaque production externe.
- Un canal de signalement avec une promesse d’absence de blâme.
- Une date de revue trimestrielle dans l’agenda.
- Une présentation de 10 minutes, pas un PDF de 20 pages.
Une bonne charte IA est courte, précise et accompagnée d’outils que les équipes ont envie d’utiliser. Partez du modèle d’une page, testez-le sur une équipe, puis améliorez-le.